La computación cuántica suele presentarse como una tecnología de futuro. Para la seguridad corporativa no lo es. Los datos cifrados que se interceptan hoy pueden almacenarse y descifrarse en cuanto exista un ordenador cuántico suficientemente potente. La pregunta no es cuándo llegará esa máquina, sino cuánto tiempo necesita tu información seguir siendo confidencial, y si ese plazo termina antes o después de que llegue.
Casi toda la criptografía que protege la banca, las comunicaciones, la identidad digital, los sistemas de control industrial y las cadenas de suministro se apoya en algoritmos de clave pública como RSA y las curvas elípticas. Un ordenador cuántico grande y tolerante a fallos que ejecutara el algoritmo de Shor los rompería. Hoy no se conoce públicamente ninguna máquina así. Aun así, los reguladores de Estados Unidos, la Unión Europea y el Reino Unido ya han fijado plazos de migración, y los primeros estándares de criptografía postcuántica del NIST están en vigor desde 2024. La amenaza todavía no se ha materializado técnicamente, pero la obligación de actuar ya se ha materializado en la regulación.
La tesis de este análisis es la siguiente: el riesgo cuántico no es un problema de TI que se resolverá en 2035. Es un riesgo estratégico, contractual y de terceros que ya está en marcha, porque los datos que se capturan ahora seguirán siendo sensibles cuando puedan leerse. Las organizaciones que lo traten como una curiosidad tecnológica afrontarán la transición bajo presión regulatoria, sin inventario y sin capacidad de exigir a sus proveedores.
del NIST finalizados (2024)
para romper RSA-2048
sistemas de alto riesgo
RSA y ECC
Estas cuatro cifras resumen el problema. Los estándares de sustitución ya existen. El umbral de hardware estimado para romper el cifrado actual se ha reducido en más de un orden de magnitud en seis años. Y el calendario regulatorio de la migración ya está fijado. Lo que todavía falta en la mayoría de las organizaciones es el primer paso: saber qué criptografía utilizan, dónde está y qué datos dependen de ella.
«La mayoría de los consejos de administración siguen pensando que el riesgo cuántico empieza el día que exista la máquina. No es así. Empieza el día que alguien copia tu tráfico cifrado y lo guarda. Si una fusión, una licitación, una patente o un contrato público tiene que seguir siendo confidencial durante diez años, esa información ya está expuesta hoy.»
— Antonio García, Senior Operations Coordinator (GPC), ACK3® · Consultoría Estratégica de Riesgos
Qué cambia la computación cuántica y qué no
La computación cuántica no hace vulnerable cualquier sistema ni va a sustituir a la computación clásica. Su impacto en la seguridad es concreto y serio. La criptografía de clave pública (RSA, Diffie-Hellman, curvas elípticas), que sostiene el intercambio de claves, las firmas digitales, los certificados y las comunicaciones seguras, quedaría rota ante un ordenador cuántico criptográficamente relevante. La criptografía simétrica (como AES) y las funciones hash se ven mucho menos afectadas, y aumentar el tamaño de clave suele bastar para mantenerlas seguras. El reto de fondo, por tanto, no es que «el cifrado deje de funcionar». El reto es que los mecanismos con los que se establece la confianza entre sistemas, personas y organizaciones tienen que sustituirse en toda la infraestructura digital.
Cosechar ahora, descifrar después
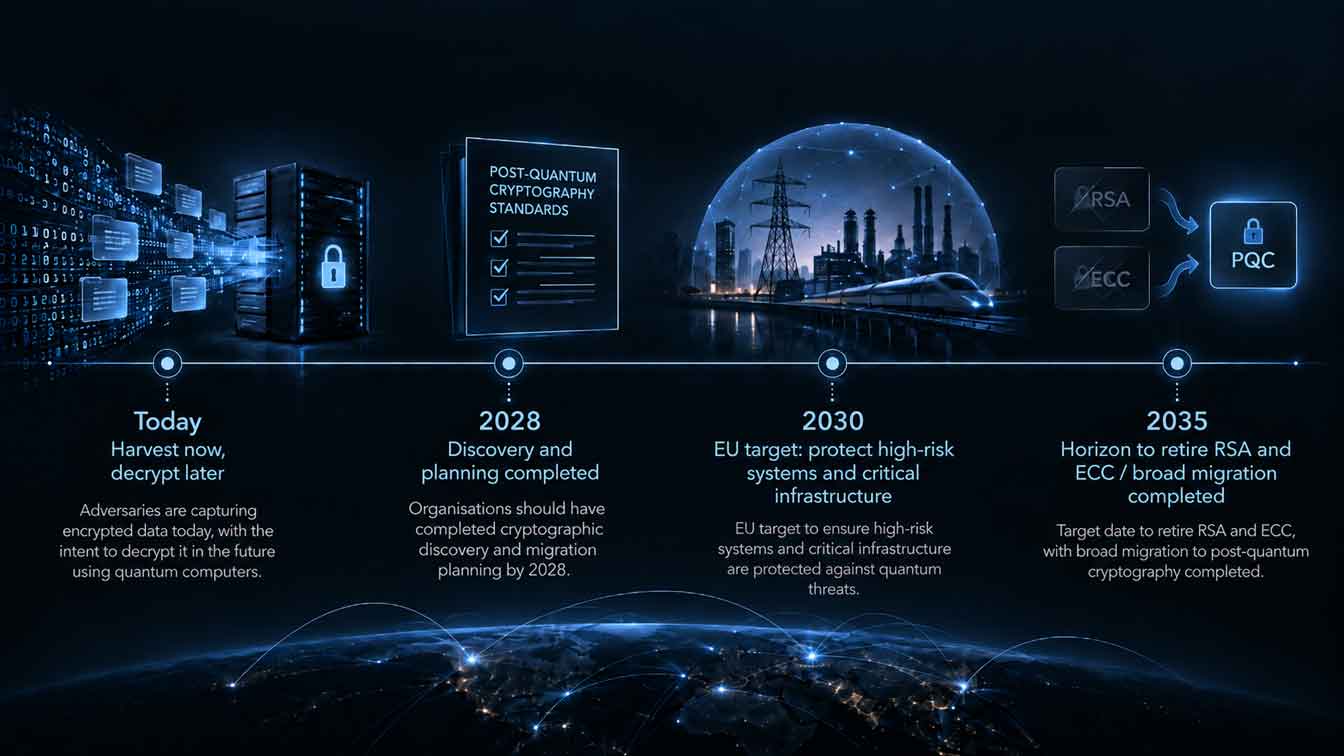
La amenaza más inmediata tiene nombre: harvest now, decrypt later, o cosechar ahora, descifrar después. Los actores estatales con capacidad para interceptar y almacenar grandes volúmenes de tráfico cifrado no necesitan hoy un ordenador cuántico. Solo necesitan creer que lo tendrán antes de que la información pierda su valor. La exposición depende, por tanto, menos de cuándo llegue la máquina y más de cuánto tiempo deben mantenerse secretos los datos: información diplomática y de defensa, propiedad intelectual, estrategia de fusiones y adquisiciones, historiales sanitarios, diseños de infraestructuras críticas y datos de identidad biométrica.
La desigualdad de Mosca: una prueba para el consejo
El criptógrafo Michele Mosca, cofundador del Institute for Quantum Computing, planteó el problema en una prueba sencilla. Si el tiempo que tus datos deben permanecer seguros (X) más el tiempo que te llevará migrar tus sistemas (Y) es mayor que el tiempo que falta para que exista un ordenador cuántico criptográficamente relevante (Z), ya tienes un problema. En las grandes organizaciones, las migraciones de este tipo suelen medirse en años. Eso reduce mucho el margen, incluso con estimaciones conservadoras de Z.
El reloj regulatorio ya está en marcha
El debate sobre cuándo la computación cuántica romperá la criptografía actual sigue abierto. El debate sobre cuándo deben migrar las organizaciones lo han cerrado, en gran medida, los reguladores.
| Autoridad | Marco e hitos | Lectura para la empresa |
|---|---|---|
| NIST (Estados Unidos) | FIPS 203, 204 y 205 publicados en agosto de 2024. Una hoja de ruta de transición propone declarar obsoletos los algoritmos vulnerables a la computación cuántica a partir de 2030 y prohibirlos en 2035. | La referencia global de facto. Los fabricantes tecnológicos alinearán sus productos con ella, opere o no el cliente en Estados Unidos. |
| NSA · CNSA 2.0 | Una transición por fases para los sistemas de seguridad nacional, con hitos por categoría de producto, que debe completarse en la ventana 2030–2035. | Un requisito directo para contratistas de defensa y sus cadenas de suministro que trabajan en programas estadounidenses. |
| Unión Europea | Una hoja de ruta coordinada por la que los Estados miembros inician la transición antes de que termine 2026, protegen los casos de uso de alto riesgo y las infraestructuras críticas en 2030 y migran todo lo posible en 2035. | Enlaza directamente con las obligaciones de NIS2 y DORA. A las entidades esenciales y a las entidades financieras se les pedirán evidencias. |
| NCSC (Reino Unido) | Descubrimiento y planificación en 2028, migraciones prioritarias en 2031 y migración completa en 2035. | El modelo de planificación más claro para estructurar un programa interno en tres fases. |
| España | Orientaciones del Centro Criptológico Nacional (CCN) y una estrategia nacional de tecnologías cuánticas. | Una referencia para el sector público, la industria de defensa y los operadores críticos que trabajan con la Administración española. |
Dónde impacta: exposición por sectores
La exposición no es uniforme entre sectores. Depende de cuánto tiempo deben mantenerse confidenciales los datos, de cuánta tecnología heredada está en uso y de lo compleja que sea la cadena de suministro.
| Sector | Por qué está expuesto | Lectura prioritaria |
|---|---|---|
| Defensa y seguridad | Información clasificada que debe permanecer secreta durante décadas y actores estatales que la tienen como objetivo. | El objetivo principal de cosechar ahora, descifrar después. Los requisitos contractuales llegarán primero a los proveedores. |
| Servicios financieros | Pagos, firmas digitales, comunicaciones interbancarias y datos de clientes de larga vida. | DORA ya exige gestionar el riesgo criptográfico. La interdependencia sistémica multiplica el impacto. |
| Energía, agua e infraestructuras críticas | Sistemas de control industrial con vidas útiles de 20 a 30 años y criptografía integrada en el hardware. | Los equipos que se instalan hoy seguirán funcionando cuando la amenaza se materialice. Las decisiones de compra que se tomen ahora importan. |
| Sanidad y farmacéutica | Historias clínicas, datos genéticos e I+D con periodos de confidencialidad muy largos. | Datos personales que no pueden «reemitirse» una vez expuestos, a diferencia de una contraseña o una tarjeta. |
| Telecomunicaciones, puertos y logística | Infraestructura de red, dispositivos conectados y cadenas de confianza entre múltiples partes. | Un eslabón débil en cualquier operador compromete toda la cadena. |
| Corporativo y legal | Negociaciones de fusiones y adquisiciones, patentes, litigios y comunicaciones del consejo. | El valor de la información es estratégico, y también lo es el valor de robarla. |
La variable a vigilar no es el número de cúbits que se anuncia en cada nota de prensa. Es el avance en la corrección cuántica de errores, que es lo que separa un procesador experimental de una máquina capaz de ejecutar el algoritmo de Shor a escala. Los avances recientes de los principales fabricantes, junto con algoritmos de factorización cada vez más eficientes, han reducido los recursos estimados para romper RSA-2048. La brecha no se ha cerrado, pero se ha estrechado más rápido de lo que anticipaban muchas previsiones.
«La pregunta crítica no es tecnológica. Es quién en tu cadena de suministro tiene tus datos, qué criptografía utiliza y si tus contratos te permiten exigirle un plan de migración. La mayoría de las organizaciones no puede responder a eso hoy, y ahí es donde está el riesgo.»
— Antonio García, Senior Operations Coordinator (GPC), ACK3® · Due Diligence
El riesgo cuántico como riesgo corporativo
Para la alta dirección, la computación cuántica debe entrar en el mapa de riesgos como un conjunto de vectores concretos con distintas probabilidades y horizontes temporales, no como un único evento futuro.
| Factor | Exposición | Por qué importa |
|---|---|---|
| Ataque cuántico hoy | Bajo | No se conoce públicamente ningún ordenador cuántico criptográficamente relevante. Sin embargo, eso no reduce el resto de vectores. |
| Impacto reputacional y de confianza | Medio | La exposición retroactiva de datos históricos afectaría a la vez a clientes, socios y reguladores. |
| Cumplimiento regulatorio y contractual | Medio | Crece con rapidez. Licitaciones, auditorías y grandes clientes empezarán a exigir evidencias de un plan de migración. |
| Datos confidenciales de larga vida | Alto | Cosechar ahora, descifrar después hace que la exposición sea real hoy, aunque el daño se materialice más adelante. |
| Cadena de suministro y terceros | Alto | La seguridad de una organización depende del proveedor menos preparado que maneja sus datos. |
| Sistemas heredados y OT | Alto | La criptografía integrada en el hardware no se actualiza con un parche. Hay que sustituirla, y eso tiene un coste y un calendario. |
El NIST ha publicado los tres primeros estándares finalizados de criptografía postcuántica, FIPS 203, FIPS 204 y FIPS 205, y anima a las organizaciones a iniciar la transición sin esperar a nuevos estándares.
Las autoridades europeas y británicas han fijado un horizonte común: los sistemas críticos deben estar protegidos en 2030–2031 y la migración debe completarse en 2035. El descubrimiento y la planificación deben empezar ya.
— Comisión Europea — Hoja de ruta coordinada PQC · NCSC — PQC Migration Timelines
Una investigación publicada en 2025 estima que una clave RSA de 2048 bits podría factorizarse con menos de un millón de cúbits ruidosos en menos de una semana, muy por debajo de estimaciones anteriores de unos veinte millones.
— Gidney (2025) — How to factor 2048 bit RSA integers with less than a million noisy qubits · arXiv
El error de encuadre más frecuente
Tratar la computación cuántica como un evento futuro, cuando es una exposición presente. Mientras nadie pueda romper el cifrado actual, el riesgo parece teórico. Pero los datos que se roban hoy no caducan, los proveedores no migran al mismo ritmo y los reguladores ya han fijado el plazo. La organización que espere al «Q-Day» para actuar descubrirá que su problema no empezó ese día. Empezó años antes, en cada comunicación cifrada que alguien decidió guardar.
Antes de la migración: qué debe hacer la dirección ahora
La transición a la criptografía postcuántica es un programa plurianual. Su primera fase no es técnica, sino de inteligencia y gobierno. Empieza por identificar qué activos de información deben seguir siendo confidenciales más allá de 2030, y durante cuánto tiempo. El siguiente paso es un inventario criptográfico: qué algoritmos, certificados y protocolos se utilizan, en qué sistemas y bajo el control de quién. El tercer paso es la cadena de suministro. Hay que mapear a los proveedores críticos, pedirles sus planes de migración e incorporar requisitos postcuánticos en los nuevos contratos y licitaciones. Con esa foto completa, se pueden fijar prioridades según el riesgo, definir un presupuesto y que el consejo decida si avanzar hacia la cripto-agilidad y esquemas híbridos durante la transición.
Para las empresas que operan en sectores o regiones con mayor exposición al ciberespionaje estatal, este análisis tiene además una dimensión geopolítica. ¿A quién le interesa tu información y qué capacidad tiene para interceptarla? Para ese marco, consulta nuestro análisis sobre amenazas híbridas e impacto estratégico.
Preguntas frecuentes sobre computación cuántica y seguridad
¿Cuándo podrán los ordenadores cuánticos romper el cifrado actual?
No hay consenso sobre la fecha. Los reguladores planifican en torno a un horizonte 2030–2035. Por el efecto de cosechar ahora, descifrar después, los datos sensibles de larga vida deben considerarse ya expuestos.
¿Qué es la criptografía postcuántica?
La criptografía postcuántica es un conjunto de algoritmos que funcionan en los ordenadores clásicos actuales y están diseñados para resistir ataques tanto de ordenadores clásicos como cuánticos. El NIST estandarizó los primeros en 2024.
¿Qué empresas deberían empezar a prepararse primero?
Las primeras en prepararse deben ser las empresas que manejan datos con un periodo de confidencialidad largo, operan infraestructuras críticas, están sujetas a NIS2 o DORA, o son proveedoras de los sectores de defensa y financiero.
¿Sabe tu organización cuánto está expuesta a la amenaza cuántica?
ACK3® ayuda a las organizaciones a convertir el riesgo cuántico en decisiones estratégicas. Evaluamos la exposición, verificamos a terceros, planificamos escenarios de continuidad y monitorizamos el entorno de amenaza, y coordinamos con socios especializados la migración técnica.
| Servicio ACK3® | Qué aporta frente al riesgo cuántico |
|---|---|
| Consultoría estratégica de riesgos | Evaluación de la exposición cuántica a nivel de consejo, identificación de los activos de información críticos y su horizonte de confidencialidad, e integración en el mapa de riesgos corporativo. |
| Due Diligence e inteligencia económica | Evaluación de la preparación criptográfica de proveedores, socios tecnológicos y objetivos de adquisición, y de los requisitos contractuales que exigirles. |
| Gestión de crisis y continuidad de negocio | Escenarios de compromiso criptográfico, protocolos de escalado y planes de continuidad ante una exposición retroactiva de información sensible. |
| Inteligencia y monitorización · Global Hybrid SOC | Monitorización 24/7 desde Madrid de campañas de ciberespionaje estatal, avances tecnológicos y cambios regulatorios que afectan a tu exposición. |
| Formación especializada | Sesiones ejecutivas para la dirección y los comités de riesgos sobre amenazas cuánticas, plazos regulatorios y toma de decisiones. |
La amenaza cuántica no empieza el día que exista la máquina. Empezó el día que tus datos fueron capturados.